
SCOPIOUS / MCP API INTEGRATION
تكامل MCP وواجهات API للشركات
تكامل MCP وواجهات API للشركات: تصميم أدوات وصلاحيات محددة، ومصادقة وتفويض موثوقين، واختبارات فشل وإلغاء ووثائق تسليم.
الوصول المنضبط إلى أدوات العمل يجعل المساعد أو التطبيق مفيدًا دون كشف بيانات أو وظائف لا يحتاجها.
تشمل خدمة تكامل MCP وAPI تصميم العمليات المسموحة ومدخلاتها ومخرجاتها، واختبار التحقق من الهوية والتفويض وتقييد البيانات، وتوثيق كيفية استدعاء الأدوات. يختلف هذا العمل عن بناء مساعد ذكي كامل أو تطبيق موبايل؛ نحدد المستهلك والأفعال المسموحة أولًا قبل اختيار البروتوكول.
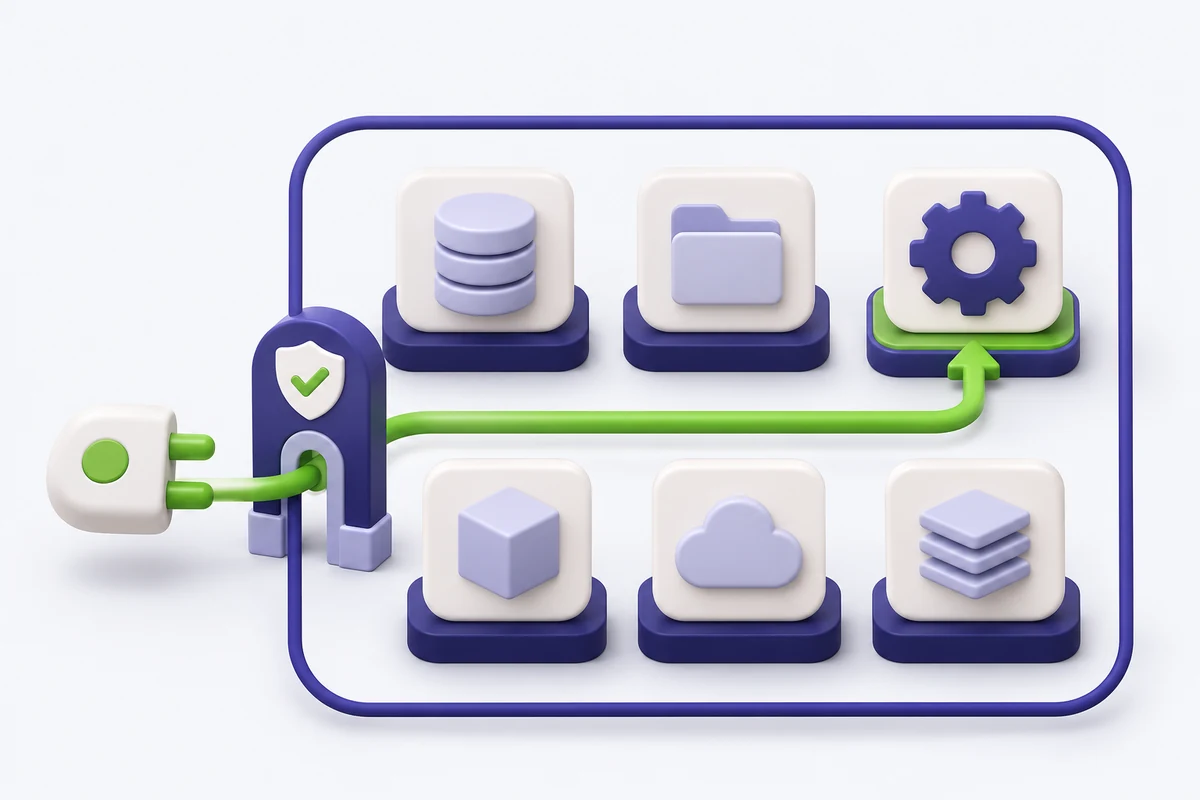
مثال يوضح الفرق بين واجهة API وأداة MCP للمساعد الذكي
تطبيق الموظف قد يحتاج نقطة API محددة لجلب مهامه، بينما يحتاج مساعد إداري إلى أداة تصف معنى العملية والمدخلات المسموحة بحيث يستطيع اقتراح الاستدعاء المناسب بعد التحقق من صلاحيات المستخدم. في الحالتين يجب أن يتحقق الخادم من ملكية السجل وقيود الدور، وألا تصل بيانات لا يحتاجها المستخدم في الاستجابة.
يوضح دليل الفرق بين الوكيل والمساعد الحواري سبب احتياج بعض المشروعات إلى أدوات فعلية، بينما يشرح دليل أتمتة n8n وCRM متى تكفي خطوات محددة لا تتطلب MCP. بهذا نحدد التقنية الملائمة للسلوك المتوقع، ولا نبيع طبقة ربط غير ضرورية.
تسليم التكامل يشمل عقد واجهة واضحًا، وقائمة بأسماء الأدوات وحدودها، ومصفوفة اختبار تشمل الإذن والرفض وإلغاء الصلاحية وسجلات الأخطاء. لا تدخل الرموز السرية أو بيانات العملاء الحقيقية في مستندات العرض أو أمثلة المحتوى المنشور.
نماذج تكامل MCP التي توثق نوع التنفيذ
يتضمن معرض أعمالنا تكامل Management Intelligence عبر MCP مع OAuth، وتكامل Rank Math MCP لقراءة وكتابة بيانات SEO المصرح بها داخل WordPress. يوضح المثالان اختلاف أدوات الاستعلام الإداري عن أدوات المحتوى، وأهمية تعريف صلاحية كل عملية. لا ننشر تفاصيل الاعتماد أو بيانات عملاء خاصة، ولا نعتبر نجاح الاتصال وحده دليلًا على صحة حدود الوصول أو الاختبارات الأمنية.
اختبار الصلاحيات والرجوع عن الإجراءات
نختبر طلبًا مصرحًا، وآخر خارج الدور، وسجلًا لا يملكه المستخدم، ومدخلات غير صالحة، وانقطاع الاتصال، وإلغاء الاعتماد. نجاح المصادقة لا يثبت سلامة التفويض؛ فالتحقق من كل عملية يقع في النظام المصدر. نحدد ما يحتاج موافقة بشرية أو سجل مراجعة أو آلية تراجع.
يتسلم العميل عقود الواجهات وأمثلة الاستدعاء وخريطة الصلاحيات وإجراءات تشغيل وتعطيل آمنة، مع فصل أي بيانات سرية عن مواد العرض التسويقي.
تصميم عقد واجهة يقلل سوء الفهم
قد تطلب الواجهة project_id بينما يحتاج الموظف اسم المشروع وحالته ومهامه المسموح بها. واجهة تعيد معرفات بلا سياق مفيدة للمطور أقل مما يحتاجه مستخدم الأعمال. نحدد صيغة الاستجابة وأسماء الحقول والقيم المسموحة وحدود الاطلاع قبل التنفيذ، ونختبر ما يحدث مع البيانات الفارغة أو المفقودة.
الهدف أن تتطابق الوثائق مع سلوك الواجهة، وأن لا يحتاج المستهلك إلى افتراضات عن شكل JSON أو معاني الحالات. النسخ المتعاقبة يجب أن تحافظ على التوافق أو تقدم مسار ترقية واضحًا.
أي مشكلة يحلها تكامل MCP بدل API مباشر؟
إذا كان تطبيق يريد نقل طلب من نموذج إلى نظام المبيعات عند حدوثه، فقد يكفي Webhook أو REST API واضح. لكن عندما يحتاج مساعد ذكي إلى اكتشاف مجموعة أدوات والعمل معها وفق الصلاحيات والسياق، يمكن أن يكون MCP خيارًا مناسبًا. لا نبدأ بالمصطلح ثم نبحث له عن مشكلة؛ نحدد نوع المستخدم والقرارات والأفعال المسموحة والبيانات اللازمة، وبعدها نقرر البروتوكول الأنسب للتنفيذ والصيانة.
يختلف تكامل لمجرد قراءة تقارير عن تكامل يسمح بإنشاء مهمة أو تعديل صفقة. في الحالة الأولى نحتاج استعلامًا منضبطًا وصيغة مفهومة، وفي الثانية نحتاج أيضًا تأكيدًا وصلاحية على مستوى السجل وسجل تدقيق. عدد الأدوات المسجلة لا يساوي نجاح المشروع؛ المهم أن يحصل المستخدم الصحيح على نتيجة صحيحة وآمنة في الوقت المناسب.
اسم الأداة ووثيقة حقولها يصنعان فرقًا
واجهات تعيد أرقام مشاريع فقط قد تكون كافية لبرنامج آلي، لكنها لا تساعد مديرًا يسأل «ما المهام المتأخرة في مشروع المحطة؟». نحدد ما الذي يحتاجه القرار: اسم المشروع والمعرف وحالته وصاحب المهمة والتاريخ المسموح عرضه. وتُكتب شروط الطلب والمخرجات بصورة لا تدفع المساعد إلى افتراض اسم حقل أو تفسير قيمة غير موثقة. إذا غابت معلومة نظهر ذلك بوضوح بدل ملء الفراغ بنص متوقع.
نضع حالات اختبار للسجلات الفارغة، والقيم الناقصة، والصفحات التي تعيد بيانات كبيرة، وحالات عدم تطابق الصلاحيات. نستبعد بيانات الهوية الشخصية التي لا تحتاجها المهمة ونمنع نقلها إلى سجلات أو عروض تجريبية. وضوح عقد API وسلوك الخطأ يقلل الاعتماد على مطور واحد يفهم الاستثناءات شفهيًا.
المصادقة الناجحة لا تثبت صحة التفويض
قد يتصل المستخدم عبر OAuth بنجاح ثم يحاول قراءة بيانات فريق آخر. يجب أن يتحقق الخادم من حقه في كل طلب، لا أن يفترض أن الدخول يعني الوصول الكامل. نراجع دور الحساب وملكية السجل ونطاق الأداة، ونختبر الوصول من دور مدير ومندوب ومستخدم محدود. يجب ألا يكون نموذج اللغة هو الحارس الوحيد لهذه الحدود؛ فهو يختار النصوص وقد يتعرض لمدخلات تحاول تغيير التعليمات.
نراجع أيضًا مدة الرموز وإلغاء الصلاحيات وحدود المعدل وتخزين الأسرار والتعامل مع رسائل الخطأ. لا نضع مفاتيح الإنتاج داخل أمثلة توثيق منشورة أو نرسلها في ردود أدوات. وللأفعال الحساسة نختبر التأكيد البشري وإمكانية التراجع، مع ملاحظات واضحة عندما لا يمكن عكس عملية معينة.
كيف يختلف اختبار الواجهة عن اختبار تجربة المساعد؟
يمكن أن تنجح API تقنيًا في إعادة JSON صحيح، لكن المساعد قد يختار أداة غير مناسبة أو يسأل عن معلومات أكثر مما يحتاجه المستخدم. لذلك نختبر مستويين: مستوى الخادم ومدخلاته وصلاحياته، ومستوى تفاعل المساعد وسياق السؤال. نبدأ بأدوات قليلة وحالات واقعية مثل قراءة مهمة أو إظهار تقرير مجمع، ثم نوسع الصلاحيات عند إثبات الحاجة.
تقرير الاختبار يوضح ما نجح وما رُفض عمدًا، مثل منع موظف من طلب بيانات لا تخصه. رفض الوصول غير المصرح نجاح أمني وليس عطلًا. ونحتفظ بنسخة من وثائق الأدوات وخطة ترقية عندما تتغير الحقول أو الإصدارات.
ماذا يتسلم العميل بعد إعداد MCP أو API؟
ينبغي أن يخرج المشروع بعقد واجهة واضح، وتوصيف للصلاحيات والأدوار، وبيئة اختبار، ومجموعة حالات قبول، وسجل نسخة وتراجع، ومراقبة للاتصال. ونحدد من يدير OAuth ومن يتحمل تحديث الخادم أو عميل المساعد، لأن العطل قد يحدث في أي جانب منهما. مجرد ظهور قائمة الأدوات داخل تطبيق محادثة لا يعني أن الاعتماد جاهز للعمل التجاري.
إذا كان هناك فريق تطبيقات موبايل أو نظام قائم، نوضح حدود التعديل حتى لا يؤدي إصلاح تكامل إلى تغيير منطق الويب أو سياسات الصفقات المشتركة. البنية الآمنة تفصل التغييرات وتسمح بالفحص التدريجي وتوثيق ما أثّر في الإنتاج.
كيف نختار الخدمة الأنسب بدل شراء تعقيد زائد؟
نسأل العميل عن المهمة، وعدد المستخدمين، ونوع البيانات، وما إذا كان المطلوب نقل حدث تلقائيًا أو السماح لمساعد باستدعاء وظيفة عند الطلب. قد يكون الربط عبر API تقليدي أقل تعقيدًا وأفضل صيانة، وقد تكون طبقة MCP ذات قيمة حقيقية عندما تتعدد الأدوات ويحتاج العميل وصفًا موحدًا لها. لا نُروّج للبروتوكول باعتباره ضروريًا لكل اتصال.
تكامل MCP أو API يوفر طبقة اتصال محددة الصلاحيات، لكنه مش بديل عن تصميم تجربة المساعد ومعرفته وطريقة إحالته للموظف. لو المطلوب مساعد يفهم طلبات العملاء ويستخدم الأدوات المسموحة، ابدأ من خدمة تطوير وكلاء الذكاء الاصطناعي للشركات ثم نحدد التكامل اللازم له.
أفضل عرض فني هو الذي يذكر الافتراضات والقيود مع طريقة التحقق منها. عندها يستطيع العميل مقارنة البدائل بناءً على الأمان والقيمة والتشغيل، لا على حداثة الاسم. ونربط صفحة الخدمة بأدلة المساعدين والأتمتة حين يحتاج القارئ لمعرفة كيفية استخدامها، دون تكرار المقالات نفسها.
أمثلة منشورة من أعمالنا: يوضح المعرض ربط Management Intelligence عبر MCP وOAuth، وتكامل Rank Math MCP لقراءة بيانات SEO وتحديثها داخل WordPress. هذه أمثلة على نطاقات تكامل وأدوات بصلاحيات محددة، وليست شهادة أمنية مستقلة أو وعدًا بأداء ثابت. راجع مشاريع MCP والتكامل التقني لتحديد العمليات المسموحة وطرق المصادقة واختبارات الأخطاء قبل التنفيذ.
للاطلاع على تفاصيل الخدمة بالإنجليزية: English version.
SCOPIOUS / NEXT STEP
ابدأ من احتياج شركتك
شاركنا الوضع الحالي والهدف الذي تريد الوصول إليه، لنناقش نطاقًا واضحًا وخطوات قابلة للمراجعة.